Veille par sujet
IA et cybersécurité
En France, 40 % des TPE-PME utilisent désormais l’intelligence artificielle, mais une part importante de ces usages échappe à tout encadrement : selon une étude de l’ESSCA et de Forvis Mazars, deux tiers des professionnels IT constatent du Shadow AI dans leur organisation. Cette adoption rapide s’accompagne d’une accélération des attaques : chez le groupe d’assurance Covéa, l’IA a permis de détecter les douze vulnérabilités catastrophiques de 2026, contre deux seulement en 2025. L’IA sert aussi à la défense : testé par le groupe SPIE, un agent de sécurité a traité des milliers d’alertes avec 96 % de verdicts validés par les analystes.
Les usages d’IA échappent largement au contrôle des entreprises
En France, 40 % des TPE-PME utilisent désormais des solutions d’intelligence artificielle, un chiffre qui grimpe à 53 % chez les PME, selon le baromètre France Num 2026. Mais cette adoption reste largement informelle : selon une étude Forvis Mazars et l’ESSCA menée auprès de 826 professionnels IT en France, au Royaume-Uni, en Allemagne et en Espagne, deux tiers des répondants constatent du Shadow AI dans leur organisation, persistant dans 12 % des cas malgré des règles explicites. Une étude de la plateforme Najar portant sur plus de 250 entreprises européennes montre que 93 % des usages d’IA en entreprise ne s’accompagnent d’aucun contrat formel, souvent souscrits par carte bancaire par les salariés eux-mêmes.
-
 Direction générale des Entreprises · 28 septembre 2026 Baromètre France Num 2026 : quatre TPE-PME sur dix utilisent désormais l'intelligence artificielle Lire l’article sur le site du média ↗
-
 Comarketing-News · 6 octobre 2026 Shadow AI : les entreprises peinent à encadrer l'IA au travail Lire l’article sur le site du média ↗
-
 DAF Magazine · 12 octobre 2026 IA : les directions financières face à une dépense qui leur échappe encore Lire l’article sur le site du média ↗
Nos fiches : Direction générale des Entreprises, Comarketing-News, DAF Magazine
Les échanges avec l’IA peuvent exposer des données sensibles
Selon l’AI Security Report 2026 de Check Point, la part des prompts à haut risque, c’est-à-dire envoyant des données sensibles vers des services externes, est passée de 2 % à 4 % en un an, et 90 % des organisations enregistrent chaque mois au moins une interaction de ce type. L’Europe affiche le taux le plus élevé de toutes les régions, à 3,95 % contre 3,45 % en moyenne mondiale. Selon l’étude The Value of AI 2026 de SAP et Oxford Economics, menée auprès de 2 600 dirigeants dans 13 pays, 48 % des entreprises ont déjà subi des fuites de données ou une exposition de propriété intellectuelle liées à des usages d’IA non autorisés, et 38 % des vulnérabilités de sécurité.
-
 IT for Business · 14 octobre 2026 AI Security Report 2026 : Check Point révèle comment l'IA est passée de complice à cerveau des cyberattaques Lire l’article sur le site du média ↗
-
 PortalERP · 24 septembre 2026 66% des entreprises pensent que l'IA rendra la pensée critique plus précieuse Lire l’article sur le site du média ↗
Nos fiches : IT for Business, PortalERP
Les attaquants utilisent aussi l’IA pour trouver des failles plus vite
Aux Assises de la sécurité, des responsables cybersécurité décrivent un avantage immédiat de l’IA pour les attaquants. Chez le groupe d’assurance Covéa, les douze vulnérabilités de niveau catastrophique traitées en 2026 ont toutes été trouvées par l’IA, contre seulement deux sur toute l’année 2025. Chez FDJ United, les rapports de bug bounty ont fortement augmenté depuis mai 2026, avec un taux de recevabilité d’un rapport sur deux. Sur certains programmes de bug bounty, les rapports valides classés « high » ou « critical » ont augmenté de l’ordre de 70 % lors de la sortie de nouveaux modèles d’IA. Par ailleurs, 61 % des RSSI interrogés dans une étude citée par le Journal du Net estiment que l’IA a directement augmenté le risque d’attaques par ransomware.
-
 IT for Business · 13 octobre 2026 IA dans la cyber : avantage à l'attaque… dans l'immédiat Lire l’article sur le site du média ↗
-
 Alliancy · 12 octobre 2026 L'IA industrialise la recherche de failles. Aux entreprises d'industrialiser leur réponse Lire l’article sur le site du média ↗
-
 Journal du Net · 30 septembre 2026 Cybersécurité et IA agentique : les bonnes pratiques à adopter Lire l’article sur le site du média ↗
Nos fiches : IT for Business, Alliancy, Journal du Net
Un centre de sécurité français a testé l’IA pour trier ses alertes
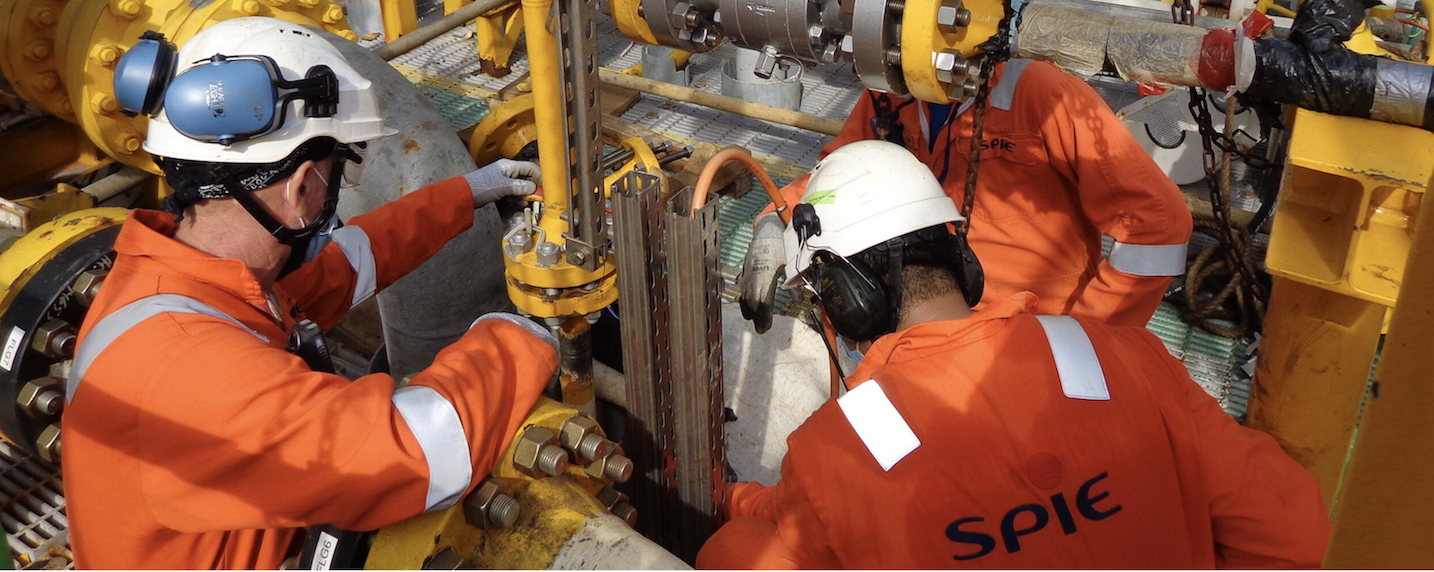
Le groupe français SPIE a testé l’agent d’investigation Elevate de l’éditeur Sekoia sur son centre opérationnel de sécurité, qui reçoit environ 43 000 alertes par mois. Sur près de 10 000 alertes traitées en septembre 2026, 96 % des verdicts produits par l’IA n’ont pas été modifiés par les analystes, et les équipes sont devenues deux à cinq fois plus rapides. L’outil reste cependant imparfait sur les vrais positifs : sur 411 incidents prédits comme réels, seuls deux l’étaient effectivement. Déployé chez 1 000 clients de Sekoia avant sa généralisation, l’agent affiche un temps moyen d’investigation de 88 secondes, avec 90 % de verdicts non modifiés. Chez SPIE, la direction souligne une transformation des missions de niveau 1, sans suppression de postes.
-
 Silicon.fr · 15 octobre 2026 Sekoia pousse son SOC agentique : ce que SPIE a constaté en le testant Lire l’article sur le site du média ↗
-
 IT for Business · 14 octobre 2026 Cybersécurité : Spie construit l'avenir de son SOC avec des agents IA Lire l’article sur le site du média ↗
- IT for Business · 13 octobre 2026 IA dans la cyber : avantage à l'attaque… dans l'immédiat Lire l’article sur le site du média ↗
Nos fiches : Silicon.fr, IT for Business (1, 2)
Les entreprises mettent en place des règles pour encadrer l’IA
Face à ces risques, des cabinets de cybersécurité recommandent des mesures concrètes aux PME : politique d’usage de l’IA, gestion des identités et des accès, authentification multifacteur, sensibilisation des salariés et validation humaine des décisions critiques, selon VARS, la division cybersécurité de Raymond Chabot Grant Thornton. Globalement, la maturité des entreprises en cybersécurité de l’IA progresse, passant de 31 % en 2025 à 45 % en 2026 selon l’étude AI Cyber Benchmark 2026, mais seules 33 % des organisations intègrent les spécificités des agents autonomes dans leurs analyses de risques, et 15 % seulement disposent d’une gestion des identités adaptée à ces agents. Une étude mondiale de Gigamon auprès de plus de 300 RSSI montre que 83 % des entreprises ayant subi une violation de sécurité au cours de l’année écoulée ont été confrontées à des incidents liés à l’IA.
-
 Raymond Chabot Grant Thornton · 1 octobre 2026 IA : le plus grand risque pour les PME n'est pas la technologie, mais son utilisation sans encadrement Lire l’article sur le site du média ↗
-
 Journal du Net · 1 octobre 2026 Cybersécurité : les responsables sécurité face au mur de l'IA agentique Lire l’article sur le site du média ↗
-
 Decideo · 29 septembre 2026 Étude Gigamon 2026 : l'essor de l'IA hybride place la gouvernance au cœur des priorités des RSSI Lire l’article sur le site du média ↗
Nos fiches : Raymond Chabot Grant Thornton, Journal du Net, Decideo
Les articles cités
- Sekoia pousse son SOC agentique : ce que SPIE a constaté en le testant Silicon.fr, 15 octobre 2026
- Cybersécurité : Spie construit l'avenir de son SOC avec des agents IA IT for Business, 14 octobre 2026
- AI Security Report 2026 : Check Point révèle comment l'IA est passée de complice à cerveau des cyberattaques IT for Business, 14 octobre 2026
- IA dans la cyber : avantage à l'attaque… dans l'immédiat IT for Business, 13 octobre 2026
- L'IA industrialise la recherche de failles. Aux entreprises d'industrialiser leur réponse Alliancy, 12 octobre 2026
- IA : les directions financières face à une dépense qui leur échappe encore DAF Magazine, 12 octobre 2026
- Shadow AI : les entreprises peinent à encadrer l'IA au travail Comarketing-News, 6 octobre 2026
- IA : le plus grand risque pour les PME n'est pas la technologie, mais son utilisation sans encadrement Raymond Chabot Grant Thornton, 1 octobre 2026
- Cybersécurité : les responsables sécurité face au mur de l'IA agentique Journal du Net, 1 octobre 2026
- Cybersécurité et IA agentique : les bonnes pratiques à adopter Journal du Net, 30 septembre 2026
- Étude Gigamon 2026 : l'essor de l'IA hybride place la gouvernance au cœur des priorités des RSSI Decideo, 29 septembre 2026
- Baromètre France Num 2026 : quatre TPE-PME sur dix utilisent désormais l'intelligence artificielle Direction générale des Entreprises, 28 septembre 2026
- 66% des entreprises pensent que l'IA rendra la pensée critique plus précieuse PortalERP, 24 septembre 2026
Une autre question ?
Claude cherche dans les articles de la veille et vous répond en citant ses sources.
Réponse rédigée par un modèle d’IA (Claude, d’Anthropic) à partir des seuls articles de la veille : vérifiez les chiffres dans les sources. Les questions posées sont enregistrées ;en savoir plus.
Méthode
Texte rédigé le 20 octobre 2026 par un modèle d’IA (Claude Sonnet 5, d’Anthropic) à partir de 80 articles de la veille sur ce thème, publiés entre le 24 septembre 2026 et le 16 octobre 2026. Chaque paragraphe renvoie aux fiches sur lesquelles il s’appuie, et chaque nombre du texte a été retrouvé dans l’un de ces articles avant publication. Le texte est rédigé à nouveau chaque semaine.
Les autres secteurs
- L’IA dans l’industrie
- L’IA chez les family offices et les conseils en gestion privée
- L’IA dans le commerce et la distribution
- L’IA dans le transport et la logistique
- L’IA dans la santé
- L’IA dans le conseil, le droit et l’expertise comptable
- L’IA chez les éditeurs de logiciels, les ESN et les télécoms
- L’IA dans l’énergie et l’environnement
- L’IA dans le BTP et l’immobilier
- L’IA dans le tourisme, l’hôtellerie et la restauration
- L’IA dans les médias, la communication et le marketing
- L’IA dans les administrations et les collectivités